About Me

Foto saya
"Pengen pintar,makanya belajar" "Pengan sukses,makanya usaha" "Jangan lupa Do'a..........."

20 Juli 2010

Virus Komputer Ancam Sabotase Industri Vital

Jakarta - Sebuah virus diketahui melakukan serangan pada sistem kendali industri. Gawatnya, sistem ini digunakan di industri vital, mulai dari pabrik makanan hingga pembangkit listrik.

Seperti dikutip detikINET dari Reuters, Selasa (20/7/2010), perusahaan elektronik Siemens AG telah mengumumkan adanya sebuah virus yang cukup berbahaya. Karena virus itu menyerbu  Supervisory Control and Data Acquisition (SCADA).

Bahaya dari virus itu jadi besar karena SCADA digunakan di berbagai industri penting. Mulai dari pabrik pembuat makanan, industri kimia hingga pembangkit listrik.

Siemens menyebutkan, program jahat dengan nama Stuxnet itu memanfaatkan kelemahan pada sistem operasi Windows. Sedangkan penyebarannya dilakukan melalui USB Flashdisk.

"Cukup membuka flashdisk itu sudah cukup untuk mengaktifkannya. Siemens merekomendasikan untuk tidak menggunakan USB Flashdisk," ujar Alexander Machowetz, juru bicara Siemens.

Setelah menginfeksi sistem SCADA Siemens, program jahat itu akan mengirimkan data ke komputer server di lokasi yang jauh. Dari sana, data penting bisa dicuri atau bahkan kendali sistem itu bisa diambilalih oleh pihak tak bertanggungjawab.

Untungnya, penyebaran program jahat ini agak terhambat karena kebanyakan sistem SCADA tak terhubung ke internet langsung, sehingga penyebarannya praktis hanya melalui USB Flashdisk. Meski demikian, sejauh ini sudah ada satu klien Siemens di Jerman yang terinfeksi Stuxnet.

11 Juli 2010

Sistem Cara Kerja dari Sebuah Komputer

Ketika teknologi yang digunakan pada komputer digital telah berganti secara dramatis sejak komputer pertama kali digunakan pada tahun 1940-an, komputer kebanyakan masih menggunakan arsitektur Von Neumann, yang diusulkan di awal 1940-an oleh John von Neumann.

"Arsitektur Von Neumann menjelaskan bahwa komputer memiliko 4 bagian utama: Unit Aritmatika dan Logis (ALU), unit kontrol, memori, dan alat masukan dan hasil (secara kolektif dinamakan I/O). Bagian ini dihubungkan oleh berkas kawat, "bus""

Memori

Di sistem ini, memori adalah urutan byte yang dinomori (seperti "sel" atau "lubang burung dara"), masing-masing berisi sepotong kecil informasi. Informasi ini mungkin menjadi perintah untuk mengatakan pada komputer apa yang harus dilakukan. Sel mungkin berisi data yang diperlukan komputer untuk melakukan suatu perintah. Setiap slot mungkin berisi salah satu, dan apa yang sekarang menjadi data mungkin saja kemudian menjadi perintah.

Memori menyimpan berbagai bentuk informasi sebagai angka biner. Informasi yang belum berbentuk biner akan dipecahkan (encoded) dengan sejumlah instruksi yang mengubahnya menjadi sebuah angka atau urutan angka-angka. Sebagai contoh: Huruf F disimpan sebagai angka desimal 70 (atau angka biner ) menggunakan salah satu metode pemecahan. Instruksi yang lebih kompleks bisa digunakan untuk menyimpan gambar, suara, video, dan berbagai macam informasi. Informasi yang bisa disimpan dalam satu sell dinamakan sebuah byte.

"Secara umum, memori bisa ditulis kembali lebih jutaan kali - memori dapat diumpamakan sebagai papan tulis dan kapur yang dapat ditulis dan dihapus kembali, daripada buku tulis dengan pena yang tidak dapat dihapus.

Ukuran masing-masing sel, dan jumlah sel, berubah secara hebat dari komputer ke komputer, dan teknologi dalam pembuatan memori sudah berubah secara hebat - dari relay elektromekanik, ke tabung yang diisi dengan air raksa (dan kemudian pegas) di mana pulsa akustik terbentuk, sampai matriks magnet permanen, ke setiap transistor, ke sirkuit terpadu dengan jutaan transistor di atas satu chip silikon.

Pemrosesan

Unit Pemproses Pusat atau CPU ( central processing unit) berperanan untuk memproses arahan, melaksanakan pengiraan dan menguruskan laluan informasi menerusi system komputer. Unit atau peranti pemprosesan juga akan berkomunikasi dengan peranti input , output dan storan bagi melaksanakan arahan-arahan berkaitan.
Berkas:CPU with pins.jpg
Contoh sebuah CPU dalam kemasan Ball Grid Array (BGA) ditampilkan terbalik dengan menunjukan kaki-kakinya

Dalam arsitektur von Neumann yang asli, ia menjelaskan sebuah Unit Aritmatika dan Logika, dan sebuah Unit Kontrol. Dalam komputer-komputer modern, kedua unit ini terletak dalam satu sirkuit terpadu (IC - Integrated Circuit), yang biasanya disebut CPU (Central Processing Unit).

Unit Aritmatika dan Logika, atau Arithmetic Logic Unit (ALU), adalah alat yang melakukan pelaksanaan dasar seperti pelaksanaan aritmatika (tambahan, pengurangan, dan semacamnya), pelaksanaan logis (AND, OR, NOT), dan pelaksanaan perbandingan (misalnya, membandingkan isi sebanyak dua slot untuk kesetaraan). Pada unit inilah dilakukan "kerja" yang nyata.

Unit kontrol menyimpan perintah sekarang yang dilakukan oleh komputer, memerintahkan ALU untuk melaksanaan dan mendapat kembali informasi (dari memori) yang diperlukan untuk melaksanakan perintah itu, dan memindahkan kembali hasil ke lokasi memori yang sesuai. Sekali yang terjadi, unit kontrol pergi ke perintah berikutnya (biasanya ditempatkan di slot berikutnya, kecuali kalau perintah itu adalah perintah lompatan yang memberitahukan kepada komputer bahwa perintah berikutnya ditempatkan di lokasi lain).

Input dan Hasil

I/O membolehkan komputer mendapatkan informasi dari dunia luar, dan menaruh hasil kerjanya di sana, dapat berbentuk fisik (hardcopy) atau non fisik (softcopy). Ada berbagai macam alat I/O, dari yang akrab keyboard, monitor dan disk drive, ke yang lebih tidak biasa seperti webcam (kamera web, printer, scanner, dan sebagainya.

Yang dimiliki oleh semua alat masukan biasa ialah bahwa mereka meng-encode (mengubah) informasi dari suatu macam ke dalam data yang bisa diolah lebih lanjut oleh sistem komputer digital. Alat output, men-decode data ke dalam informasi yang bisa dimengerti oleh pemakai komputer. Dalam pengertian ini, sistem komputer digital adalah contoh sistem pengolah data.

Instruksi

Perintah yang dibicarakan di atas bukan perintah seperti bahasa manusiawi. Komputer hanya mempunyai dalam jumlah terbatas perintah sederhana yang dirumuskan dengan baik. Perintah biasa yang dipahami kebanyakan komputer ialah "menyalin isi sel 123, dan tempat tiruan di sel 456", "menambahkan isi sel 666 ke sel 042, dan tempat akibat di sel 013", dan "jika isi sel 999 adalah 0, perintah berikutnya anda di sel 345".

Instruksi diwakili dalam komputer sebagai nomor - kode untuk "menyalin" mungkin menjadi 001, misalnya. Suatu himpunan perintah khusus yang didukung oleh komputer tertentu diketahui sebagai bahasa mesin komputer. Dalam prakteknya, orang biasanya tidak menulis perintah untuk komputer secara langsung di bahasa mesin tetapi memakai bahasa pemrograman "tingkat tinggi" yang kemudian diterjemahkan ke dalam bahasa mesin secara otomatis oleh program komputer khusus (interpreter dan kompiler). Beberapa bahasa pemrograman berhubungan erat dengan bahasa mesin, seperti assembler (bahasa tingkat rendah); di sisi lain, bahasa seperti Prolog didasarkan pada prinsip abstrak yang jauh dari detail pelaksanaan sebenarnya oleh mesin (bahasa tingkat tinggi)

Arsitektur

Komputer kontemporer menaruh ALU dan unit kontrol ke dalam satu sirkuit terpadu yang dikenal sebagai Central Processing Unit atau CPU. Biasanya, memori komputer ditempatkan di atas beberapa sirkuit terpadu yang kecil dekat CPU. Alat yang menempati sebagian besar ruangan dalam komputer adalah ancilliary sistem (misalnya, untuk menyediakan tenaga listrik) atau alat I/O.

Beberapa komputer yang lebih besar berbeda dari model di atas di satu hal utama - mereka mempunyai beberapa CPU dan unit kontrol yang bekerja secara bersamaan. Terlebih lagi, beberapa komputer, yang dipakai sebagian besar untuk maksud penelitian dan perkomputeran ilmiah, sudah berbeda secara signifikan dari model di atas, tetapi mereka sudah menemukan sedikit penggunaan komersial.

Fungsi dari komputer secara prinsip sebenarnya cukup sederhana. Komputer mencapai perintah dan data dari memorinya. Perintah dilakukan, hasil disimpan, dan perintah berikutnya dicapai. Prosedur ini berulang sampai komputer dimatikan.

Program

Program komputer adalah daftar besar perintah untuk dilakukan oleh komputer, barangkali dengan data di dalam tabel. Banyak program komputer berisi jutaan perintah, dan banyak dari perintah itu dilakukan berulang kali. Suatu [[Personal computer[PC]] modern yang umum (pada tahun 2003) bisa melakukan sekitar 2-3 milyar perintah dalam sedetik. Komputer tidak mendapat kemampuan luar biasa mereka lewat kemampuan untuk melakukan perintah kompleks. Tetapi, mereka melakukan jutaan perintah sederhana yang diatur oleh orang pandai, "programmer." "Programmer Baik memperkembangkan set-set perintah untuk melakukan tugas biasa (misalnya, menggambar titik di layar) dan lalu membuat set-set perintah itu tersedia kepada programmer lain." Dewasa ini, kebanyakan komputer kelihatannya melakukan beberapa program sekaligus. Ini biasanya diserahkan ke sebagai multitasking. Pada kenyataannya, CPU melakukan perintah dari satu program, kemudian setelah beberapa saat, CPU beralih ke program kedua dan melakukan beberapa perintahnya. Jarak waktu yang kecil ini sering diserahkan ke sebagai irisan waktu (time-slice). Ini menimbulkan khayal program lipat ganda yang dilakukan secara bersamaan dengan memberikan waktu CPU di antara program. Ini mirip bagaimana film adalah rangkaian kilat saja masih membingkaikan. Sistem operasi adalah program yang biasanya menguasai kali ini membagikan

Sistem Operasi

Sistem operasi ialah semacam gabungan dari potongan kode yang berguna. Ketika semacam kode komputer dapat dipakai secara bersama oleh beraneka-macam program komputer, setelah bertahun-tahun, programer akhirnya menmindahkannya ke dalam sistem operasi.

Sistem operasi, menentukan program yang mana dijalankan, kapan, dan alat yang mana (seperti memori atau I/O) yang mereka gunakan. Sistem operasi juga memberikan servis kepada program lain, seperti kode (driver) yang membolehkan programer untuk menulis program untuk suatu mesin tanpa perlu mengetahui detail dari semua alat elektronik yang terhubung."

09 Juli 2010

Install windows lewat usb

Mungkin cara ini sudah basi dikalangan anak IT, namun tidak ada salahnya saya post untuk rekan2 lain yang membutuhkan...

Bagi yang kerepotan menginstall OS kedalam laptop or notebook yang tidak dilengkapi dengan cd-dvd room, jangan khawatir karena ada berbagai macam cara untuk hal tersebut....

Cukup hanya dengan menyediakan :
  1. Secangkir Kopi + camilan hehehe...
  2. Download tools ini disini...
  3. CD or Software dari os yang mau di injekt kedalam laptop or notebook
  4. PC or Laptop yang memiliki cd - dvd room gak punya juga gak apa2....pake daemon
Semoga membantu...

    28 Juni 2010

    Komputer Mini Pertama Berdesain Modern

    Di masa yang maju ini, komputer makin lama menyusut ukurannya dan selain itu kreativitas desain juga membuat bentuk pc makin lama makin beragam dan bervariasi. Demikian pula pc mini dari eMachines yaitu Mini-e ER1402 memiliki desain modern dan futuristik dengan ukuran yang sungguh menghemat tempat bahkan ringan pula. Ukuran eMachines mini ini hanya 7.1 inci diameternya dan berat hanya 9 pounds atau sekitar 4 kilogram.
    PC mini eMachines ini menggunakan prosesor AMD Athlon II Neo CPU, kartu grafis NVIDIA GeForce 9200 GPU, 2GB RAM, empat port USB 2.0, built-in card reader, harddisk 160GB, 802.11b/g/n WiFi dan port HDMI. PC ini juga dapat ditempel di dinding atau lemari jika Anda memilih demikian. Dan yang paling menyenangkan, pc mini ini dihargai hanya 299,99 USD atau sampai 3 juta rupiah dan produk ini sudah tersedia di pasaran Amerika.

    Komputer 2010 Sungguh Fantastis

    Ini lah beberapa Teknologi komputer yang akan dirilis tahun 2010 mendatang, jika dilihat dari bentuk dan kecanggihannya memang teknologi yang akan datang di tabhun 2010 benar – benar sangat fantastis. TriBook dengan tiga konsep layar ultra lebar yaitu 21? lebar layar. Ia juga memiliki sebuah 8x SuperDrive, 1TB harddisk, dan MacBook Pro-calibre CPU, plus sebuah keyboard multitouch trackpad.

    Generasi laptop masa depan … dibuat oleh industri desainer Jerman Felix Schmidberger, model classy, elegan, futuristik laptop yang menggunakan OLED touchscreen..

     Barangkali lebih tepat disebut Paper PC karena bentuknya yang seperti lembaran kertas berupa layar sebagai antar muka dan dilengkapi pena untuk mengoperasikannya dengan cara touch screen. Didesain oleh Avery Holleman. 

    Laptop yang mempunyai dua layar dengan desain mirip buku, saya lebih suka kalau barang itu disebut Digital book. Prototipe dari XO-2 dan One Laptop Per Child (OLPC).

    Semoga bermanfaat...

    22 Juni 2010

    Operator 4G Wimax Mulai Uji Laik Operasi

    Jakarta - Perusahaan penyedia jaringan 4G Wimax Nomadic 16.d yang mengantongi lisensi broadband wireless access (BWA) di pita frekuensi 2,3 GHz mulai melaksanakan uji laik operasi (ULO) pekan ini.

    "Perusahaan yang sudah mengajukan ULO adalah First Media," kata Heru Sutadi, Anggota Komite Badan Regulasi Telekomunikasi Indonesia (BRTI) kepada detikINET, Selasa (22/6/2010).


    Menurut Heru, First Media telah bertemu dengan pihak Direktorat Standardisasi Ditjen Postel Kementerian Kominfo, untuk memulai uji laik sebelum akhirnya bisa menggelar jaringan layanan internet pita lebar dalam waktu dekat.


    First Media sendiri kabarnya telah menyiapkan unit bisnis baru yang mereka namakan Sitra Wimax. Sitra juga akan menggelar soft launch pekan depan di area Lippo Karawaci, Tangerang, Banten, sebelum akhirnya melaksanakan grand launch Wimax September 2010 ini di Jakarta.


    Selain First Media, empat perusahaan lain yang juga mengantungi lisensi BWA 2,3 GHz adalah Telkom, Indosat Mega Media, Berca Hardayaperkasa, dan Jasnita Telekomindo. Siapa yang kemudian segera menyusul First Media?

    Norman Antivirus dan Antispyware Gratis

    Norman Antivirus dan Antispyware adalah antivirus yang menawarkan fitur All in One Security dimana anda bisa melindungi komputer anda dari worm, virus, trojan, rootkits, keylogger, threat internet, malware, spyware dan melindungi komputer anda dari kerusakan yang disebabkan oleh script – script berbahaya lainnya.
    Norman Antivirus dan Antispyware kini hadir dengan fitur dan tampilan yang user friendly sehingga mudah untuk digunakan baik oleh pengguna komputer pemula maupun profesional.
    Fitur baru dari Norman Antivirus dan Antispyware adalah SandBox System yang akan melindungi anda dari virus atau script berbahaya terbaru, bahkan akan melindugi anda dari virus dan script yang belum diketahui lainnya.
    Fitur Norman Antivirus dan Antispyware secara lengkap :
    1. Proteksi terhadap email dan attachment secara instan sebelum email diterima atau dikirimkan
    2. Rootkit protection
    3. Statistik secara realtime yang akan menunjukkan file yang telah di scan dan file yang terinfeksi
    4. Norman Sandbox
    5. Mencegah pencurian data oleh para hacker cyber
    6. Protective ScreenSaver
    7. Jadwal scanning untuk scanning otomatis
    8. memiliki fitur parental control untuk melakukan blocking situs yang berbahaya bagi anak – anak anda serta melakukan pembatasan lama waktu berinternet.
    Secara normal, Norman Antivirus dan Antispyware 7.3 memiliki harga $49.95 (hampir setengah juta)
    api anda bisa memilikinya secara gratis dan legal dengan lisensi Original yang berlaku selama 1 tahun.
    Berikut ini cara untuk memperolehnya :
    1. Klik disini
    2. Masukkan Nama, alamat email, dan OEM code WXPMASS12-UK , serta informasi – informasi yang dibutuhkan lainnya. Sesudah itu tekan “submit”
    3. Anda akan memperoleh Key Lisensi original melalui email yang anda daftarkan tadi.
    nb : jika anda pengguna windows 7, maka anda harus mengconvert key yang anda peroleh tersebut melalui website ini
    4. Download Norman Antivirus dan Antispyware 7.3 dari link berikut ini :
    Norman Antivirus dan Antispyware 7.3 32 BIT
    Norman Antivirus dan Antispyware 7.3 64 BIT
    5. Install dan masukkan lisensi yang anda peroleh tadi untuk mengaktifkannya.
    Selamat..anda sudah memiliki Norman Antivirus dan Antispyware 7.3 seharga setengah juta rupiah dengan

    DNS Nawala Untuk Saring Konten Pornografi

    Maraknya video porno yang melibatkan artis-artis papan atas, kian lama makin mencemaskan para orang tua.
    Untuk menyaring konten-konten yang tak senonoh, pengguna internet bisa memanfaatkan tools Nawala Project (DNS Nawala) besutan Asosiasi Warung Internet Indonesia (Awari), yang bebas digunakan oleh siapa saja.

    Menyadari sepenuhnya bahwa rekaman video mesum yang marak diberitakan seminggu terakhir ini adalah salah satu bentuk kandungan negatif internet yang terlarang untuk diakses melalui warnet (warung internet). Atas kesadaran tersebut, Awari menghimbau kepada seluruh warnet di Indonesia untuk memblokir akses internet ke situs-situs internet yang memuat rekaman video tersebut," kata Awari dalam situs resminya.

    DNS Nawala adalah salah satu layanan sistem penyaring berdasarkan nama Domain Name System yang didukung oleh berbagai pihak, yaitu pelaku bisnis warnet, Kemkominfo, dan PT. Telkom sebagai BUMN penyedia jasa layanan internet di Indonesia.

    DNS Nawala secara spesifik menyaring segala jenis konten negatif, seperti Pornografi, Judi, situs Phising (penyesatan) serta situs yang mengandung Malware (software berbahaya).

    Dengan sistem pengelolaan database terpusat pada server DNS, ia mempermudah pengontrolan terhadap berbagai situs negatif. Selain itu, tool ini juga melibatkan masyarakat umum yang setiap saat memberikan masukan tentang mana saja situs yang berkandungan negatif, sehingga bisa penggunaan internet lebih mengarah pada hal-hal yang bersifat negatif.

    Adapun cara untuk mengaktifkan DNS NAWALA tersebut adalah :
    - Klik tombol Start, tuju ke Settings, Control Panel
    - Setelah itu klik pada ikon Network Connection
    - Pada koneksi yang tengah terhubung (connected), klik kanan, lalu sorot pada Internet Protocol (TCP/IP)
    - Klik tombol Properties, lalu klik tombol di samping tulisan Use the following DNS server addresses
    - Kemudian Isi kotak di samping tulisan Preferred DNS server dengan mengetik: 180.131.144.144
    - Kemudian Isi kotak di samping tulisan Alternate DNS server dengan mengetik: 180.131.145.145
    - Klik tombol OK, dan Anda sudah siap untuk berselancar internet secara lebih aman 

    Semoga bermanfaat...
    Power Networking, 2nd Edition: 59 Secrets for Personal & Professional Success

    10 Maret 2010

    Asyiknya chat via Shell di Linux

    Berawal dari hobby ngoprek linux (red:karmic koala), yang bikin meler mata ini, hingga jam 3 subuh....hehehe....:D Ubuntu Karmic sudah di oprek sana-sini, namun masih ada yang kelihatan kurang di dalamnya..... Seperti halnya windows, yang sering di oprek dengan berbagai macam tools, themes, dan program yang di installkan kedalamnya, hingga windows tersebut disukai pemilknya.

    Muncul di pikiran, "hemmm...kira-kira apa yang kurang dari linux ini (red:setelah dioprek). Ternyata ada satu program yang terlewatkan. Program ini, sangatlah berguna bagiku :D karena dengan program ini, bisnis saya tetap jalan....hehehe :p

    "FINCH" itulah nama dari program yang terlupakan di ubuntu karmic. Mungkin tidak semua orang tahu, program ini untuk apa... Yup2 program ini adalah sebuah program atau aplikasi chat di linux. Sama halnya dengan program chat yang ada lain, seperti Pidgin, Empathy, meebo, YM dll....

    Mungkin ada yang bilang "kan di linux sudah dilengkapi dengan program chat "pidgin & empathy". Yup2...benar banget, namun itulah saya, yang tidak terlalu suka menggerakkan mouse, lebih enjoy menggunakan keyboard berinteraksi di dunia maya.

    Finch adalah suatu program chat berbasis open source, yang dapat digunakan melalui "shell atau teminal" dilinux. Bagi yang suka bekerja di shell ketimbang GUI, mungkin aplikasi chat ini cocok bagi anda, apa lagi kalau anda suka dengan dunia hacker...wow :D

    Untuk menggunakan aplikasi chat ini...anda harus menginstallnya terlebih dahulu, dengan cara :
    Application --> Accessories --> Terminal. Login sebagai root, lalu ketikkan perintah :

    # sudo apt-get install finch
    proses install finch akan berjalan, kurang lebih 2 menit.

    Untuk menjalankan finch, ketikkan perintah :
    # sudo finch

    Maka akan muncul tampilan seperti ini...

    Pilih pada kotak New Account

    # Gunakan Tab untuk pindah baris.
    # Gunakan Space untuk ceklist
    # Gunakan Tombol arah panah untuk memilih
    # Gunakan Ctrl + N untuk pindah ke jendela yang lain
    # Gunakan Ctrl + R untuk meresize ukuran jendela
    # Gunakan Ctrl + M untuk menggeser jendela
    # Gunakan Ctrl + C untuk menutup jendela
    # Gunakan Ctrl + A untuk option
    # Gunakan Ctrl + Q untuk keluar dari finch
    # ketik pada terminal "man finch" untuk melihat semua manual dari finch

    Setelah semua di isi berdasarkan account anda, pilih save dan tekan enter, kurang dari 1 menit maka akan muncul jendela seperti dibawah ini.


    Kini tiba saatnya chat melalui shell terminal linux, layaknya hacker yang sedang melakukan attacker di dunia maya....hehehehehehehehe.....

    Semoga bermanfaat....


    27 Desember 2009

    BackTrack


    BackTrack is the most top rated linux live distribution focused on penetration testing. With no installation whatsoever, the analysis platform is started directly from the CD-Rom and is fully accessible within minutes.

    It's evolved from the merge of the two wide spread distributions - Whax and Auditor Security Collection. By joining forces and replacing these distributions, BackTrack has gained massive popularity and was voted in 2006 as the #1 Security Live Distribution by insecure.org. Security professionals as well as new-comers are using BackTrack as their favorite toolset all over the globe.

    BackTrack has a long history and was based on many different linux distributions until it is now based on a Slackware linux distribution and the corresponding live-CD scripts by Tomas M. (www.slax.org) . Every package, kernel configuration and script is optimized to be used by security penetration testers. Patches and automation have been added, applied or developed to provide a neat and ready-to-go environment.

    After coming into a stable development procedure during the last releases and consolidating feedbacks and addition, the team was focused to support more and newer hardware as well as provide more flexibility and modularity by restructuring the build and maintenance processes. With the current version, most applications are built as individual modules which help to speed up the maintenance releases and fixes.

    Because Metasploit is one of the key tools for most analysts it is tightly integrated into BackTrack and both projects collaborate together to always provide an on-the-edge implementation of Metasploit within the BackTrack CD-Rom images or the upcoming remote-exploit.org distributed and maintained virtualization images (like VMWare images appliances).

    Being superior while staying easy to use is key to a good security live cd. We took things a step further and aligned BackTrack to penetration testing methodologies and assessment frameworks (ISSAF and OSSTMM). This will help our professional users during their daily reporting nightmares.

    Currently BackTrack consists of more than 300 different up-to-date tools which are logically structured according to the work flow of security professionals. This structure allows even newcomers to find the related tools to a certain task to be accomplished. New technologies and testing techniques are merged into BackTrack as soon as possible to keep it up-to-date.

    No other commercial or freely available analysis platform offers an equivalent level of usability with automatic configuration and focus on penetration testing.
    for info & download this OS klik here

    14 November 2009

    Istall Transtool di Vista

    1. Install terlebih dahulu Transtool nya [run as Administrator]

    2. Lakukan Aktivasi [dengan kata lain crack]

    3. Saat anda jalankan ternyata muncul pesan seperti ini
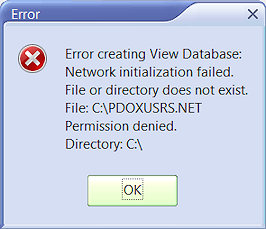
    "Error Creating View Database: Network Initializationg Failed. File or directory does not exist.. File C:\PDOXUSRS.NET…."

    Tenang ..jangan kuatir, gw juga mengalami hal yang demikian

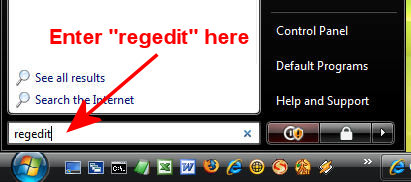
    4. Mari lakukan konfigurasi, buka run > ketik regedit
    5.Masuk ke HKEY_LOCAL_MACHINE
    6.Masuk ke SOFTWARE
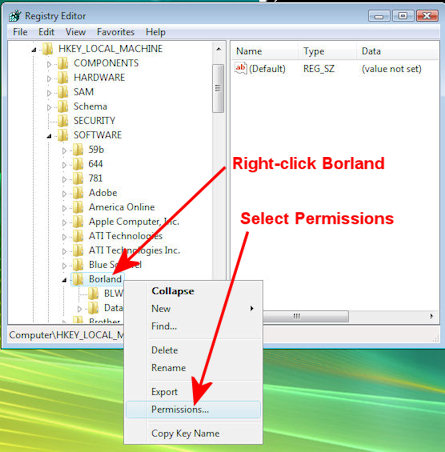
    7. Klik kanan "Borland".
    8. Pilih Permissions
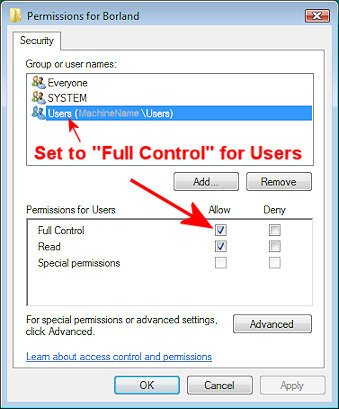
    9. Klik Users >Permissions for Users >Pilih Full Control. Kemudian Klik OK

    10. Keluar dari registry

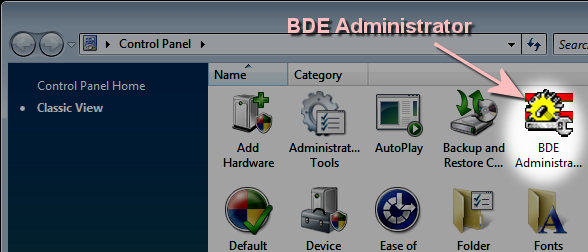
    11.Buka Control Panel view as classic

    12.Buka BDE Administarators

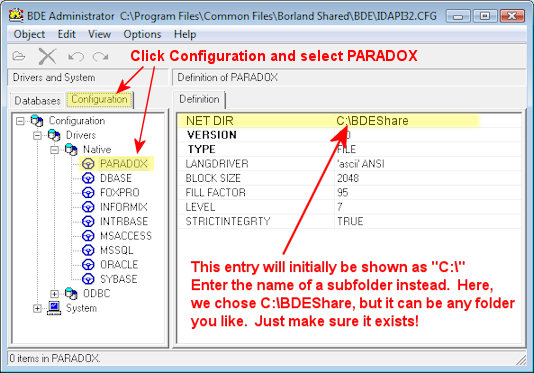
    13.Masuk ke Configuration>Drivers>Native>PARADOX>NETDIR
    Klik dua kali pada NETDIR ketik C:\BDEShare
    14. Klik kanan di luar area editing, pilih apply
    15. Restart, jalankan Transtool yang sudah di Install tadi.


    NB: Maaf kalo postingannya ancur...coz hasil contekan....xxixixixixi

    09 November 2009

    Puisi Anak IT versi Hacker

    Seandainya hatimu adalah sebuah system, maka aku akan scan kamu untuk
    mengetahui port mana yang terbuka Sehingga tidak ada keraguan saat aku

    C:\> nc -l -o -v -e ke hatimu,

    tapi aku hanya berani ping di belakang anonymouse proxy,
    inikah rasanya jatuh cinta sehingga membuatku seperti pecundang atau
    aku memang
    pecundang sejati whatever!

    Seandainya hatimu adalah sebuah system, ingin rasanya aku manfaatkan
    vulnerabilitiesmu, pake PHP injection Terus aku ls -la; find / -perm
    777 -type d, sehingga aku tau kalo di hatimu ada folder yang bisa
    ditulisi atau adakah free space buat aku?. apa aku harus pasang
    backdor “Remote Connect-Back Shell” jadi aku tinggal nunggu koneksi
    dari kamu saja, biar aku tidak merana seperti ini.

    Seandainya hatimu adalah sebuah system, saat semua request-ku diterima
    aku akan nogkrong terus di bugtraq untuk mengetahui bug terbarumu maka
    aku akan patch n pacth terus,aku akan jaga service-mu jangan sampai
    crash n aku akan menjadi firewallmu aku akan pasang portsentry, dan
    menyeting error pagemu ” The page cannot be found Coz Has Been Owned
    by Someone get out!” aku janji gak bakalan ada macelinious program
    atau service yang hidden, karena aku sangat sayang dan mencintaimu.

    Seandainya hatimu adalah sebuah system, jangan ada kata “You dont have
    permission to access it” untuk aku, kalau ga mau di ping flood Atau
    DDos Attack jangan ah….! kamu harus menjadi sang bidadaripenyelamatk u.

    Seandainya hatimu adalah sebuah system, …?

    Tapi sayang hatimu bukanlah sebuah system, kamu adalah sang bidadari
    impianku, yang telah mengacaukan systemku! Suatu saat nanti aku akan
    datang n mengatakan kalau di hatiku sudah terinfeksi virus yang
    Menghanyutkan, Ga ada anti virus yang dapat menangkalnya selain
    …kamu.

    Puisi Anak IT

    Ku download cintamu via bitcomet
    loading nya lamaaa sekali
    ku tambah memory 1 GB DDR2
    tapi connectionmu very low pale

    Ku kirimkan pesan cintaku lewat Facebook
    Berharap kau membacanya
    Tetapi kau sibuk bermain Gundam Rolling Eyes

    Berpikir untuk menjadi cracker merebut password dihatimu
    Menerobos firewall dan mencuri cintamu
    Tapi ku tak sampai hati
    Aku bukan Bill Gates yang kejam dan matrealistis bom

    Ku simpan rasa cintaku dalam SQL Server
    Ku lengkapi dengan VB.Net sebagai interface nya
    Ku beri password tanggal kelahiranmu
    Adakah kau mengerti dirimu sangat berarti???

    Setiap malam ku tunggu kau di yahoo messanger
    Berharap kau online dan menyapaku "hi" Embarassed
    Tapi kau tak muncul jua...
    Harus sampai pentium 9 kah ku harus menunggu dirimu???

    Cinta itu membingungkan seperti rumus Fibonacci yang rumit dan ga karu karuan...
    Menghitung rumus yang akhirnya hanya kembali pada angka 0 dan 1
    Kubuat tabel kebenaran untuk mensimulasikan hatimu
    Tetap saja tak ku temukan jawabannya study

    Sampai kapankah ku harus menunggu???

    24 Oktober 2009

    Konfigurasi Hotspot Mikrotik

    Setting Hotspot pada Mikrotik Router OS sangat mudah dikonfigurasi. Sistem autentikasi hotspot biasa digunakan ketika kita akan menyediakan akses internet pada areal publik, seperti : Hotel, café, Kampus, airport, taman, mall dll. Teknologi akses internet ini biasanya menggunakan jaringan wireless atau wired. Biasanya menyediakan akses internet gratis dengan menggunakan hotspot atau bisa juga menggunakan Voucher untuk autentikasinya. Ketika membuka halaman web maka router akan mengecek apakah user sudah di autentikasi atau belum. Jika belum melakukan autentikasi, maka user akan di arahkan pada hotspot login page yang mengharuskan mengisi username dan password. Jika informasi login yang dimasukkan sudah benar, maka router akan memasukkan user tersebut kedalam sistem hotspot dan client sudah bisa mengakses halaman web. Selain itu akan muncul popup windows berisi status ip address, byte rate dan time live. Penggunaan akses internet hotspot dapat dihitung berdasarkan waktu (time-based) dan data yang di download/upload (volume-based). Selain itu dapat juga dilakukan melimit bandwidth berdasarkan data rate, total data upload/download atau bisa juga di limit berdasarkan lama pemakaian.

    Cara mudah setting hotspot pada mikrotik adalah ada 2 (dua) pilihan selain menggunakan teks mode kita juga bisa menggunakan setting wizard dengan menggunakan Winbox Router OS,

    Langkah-langkat berikut merupakan konfigurasi dasar hotspot mikrotik sebagai Gateway Server. Pertama install Mikrotik Router OS pada PC atau pasang DOM atau kalau menggunakan Rouer Board langsung aja Login = ‘admin’ sedangkan untuk pasword anda kosongin untuk defaultnya.


    Masuk ke IP ==> Hotspot ==> Setup

    Kemudian tentukan IP lokal hospot yang akan ada gunakan, misal 192.168.10.1 dan Tentukan IP DHCP ke clientnya yang akan anda gunakan, dalam contoh ini adalah 192.168.10.2-192.168.10.255

    Untuk SMTP Server sebaiknya anda kosongin saja, Kemudian DNS servernya anda isikan sesuaikan dengan Provider anda, dalam contoh ini adalah DNS1=202.47.78.1 DNS2=202.47.78.9

    DNS lokal hotspot anda NEXT saja kemudian pada Hotspot user anda dalam contoh berikut diisi admin password admin123

    Hotspot Server Profile digunakan untuk mensetting server yang akan sering digunakan untuk semua user seperti metode autentikasi dan Limitasi data rate. Ada 6 jenis autentikasi Hotspot mikrotik yang berbeda dalam profile setting, jenis autentikas tersebut adalah : HTTP PAP, HTTP CHAP, HTTPS, HTTP cookie, MAC address, Trial

    Metode autentikasi yang akan digunakan, biasanya cukup menggunakan metode HTTP CHAP

    Data rate limitation digunakan sebagai default setting untuk user yang belum di setting bandwidth limit pemakaiannya. Dimana RX adalah Client upload dan TX adalah Client download. Misal setting default data rate di 64k/128k (upload/download)

    Hotspot user profile digunakan untuk menyimpan data user yang akan dibuatkan rule profilenya. Dimana didalamnya bisa dilakukan setting firewall filter chain untuk traffic yang keluar/masuk, juga bisa untuk mensetting limitasi data rate dan selain itu dapat juga dilakukan paket marking untuk setiap user yang masuk kedalam profile tersebut secara otomatis.

    Hotspot user yaitu nama-nama user yang akan diautentikasi pada sistem hotspot. Beberapa hal yang dapat dilakukan dalam konfigurasi hotspot user yaitu : username dan password, Membatasi user berdasarkan waktu dan paket data yang akan digunakan, hanya ip address tertentu dari ip address dhcp yang ditawarkan atau hanya mengizinkan user untuk koneksi ke sistem hotspot dari MAC Address tertentu saja.
    IP Bindings digunakan untuk mengizinkan ip tertentu untuk membypass autentikasi hotpot, ini sangat berguna sekali ketika kita ingin menjalankan layanan server, atau IP telephony dibawah system hotspot. Misal, PC atau Notebook anda untuk dapat membypass hotspot system, dengan demikian anda dapat melakukan browsing tanpa autentikasi